AI 01
이상행동 탐지
트래픽·로그·접속 행동을 함께 분석해 평소와 다른 흐름을 식별합니다.
Security architecture
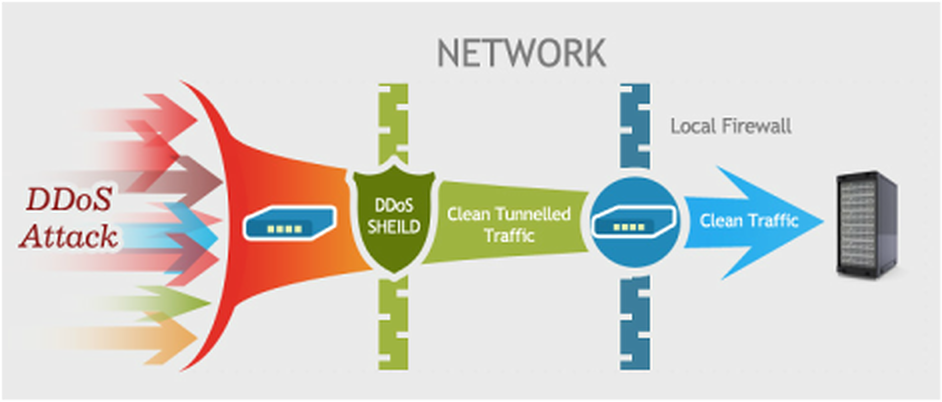
국가공인 ISP 기관의 CDN + DDoS 방어서비스. 트래픽이 서버에 닿기 전, 여러 겹의 방어 레이어가 위험을 분류하고 정상 접속만 전달합니다.
01 / DDoS mitigation
공격 트래픽이 폭주해도 원본 서버의 IP와 리소스는 보호됩니다. 대규모 볼류메트릭 공격부터 애플리케이션 레이어 공격까지 단계적으로 방어합니다.
02 / Layered protection
자동화된 방어와 사람이 보는 관제가 함께 작동합니다. 서비스 유형과 공격 패턴에 따라 맞춤 정책을 적용합니다. 대규모 볼류메트릭 공격, 프로토콜 공격, 웹 애플리케이션 공격을 분리해 대응하고 원본 서버에는 검증된 요청만 전달합니다.
글로벌 스크러빙
공격을 가장 가까운 거점에서 흡수합니다.
IP 평판 분석
의심스러운 출발지와 ASN을 분석합니다.
행동 패턴 탐지
정상 사용자의 흐름을 학습합니다.
WAF 정책
웹 취약점 공격을 차단합니다.
실시간 관제
전문가가 상황을 확인하고 안내합니다.
05 / AI integrated security
트래픽·로그·접속 행동을 함께 분석해 평소와 다른 흐름을 식별합니다.
알림을 단순 나열하지 않고 영향도와 긴급도에 따라 대응 순서를 제시합니다.
AI 분석 결과를 전문가 관제와 연결해 오탐을 줄이고 대응 속도를 높입니다.
03 / Traffic masking
오리진 서버는 외부에 노출하지 않고 보호된 네트워크 주소만 공개합니다. 트래픽은 안전한 경로로 전달되고, 원본은 운영에 집중합니다.
04 / Safe migration
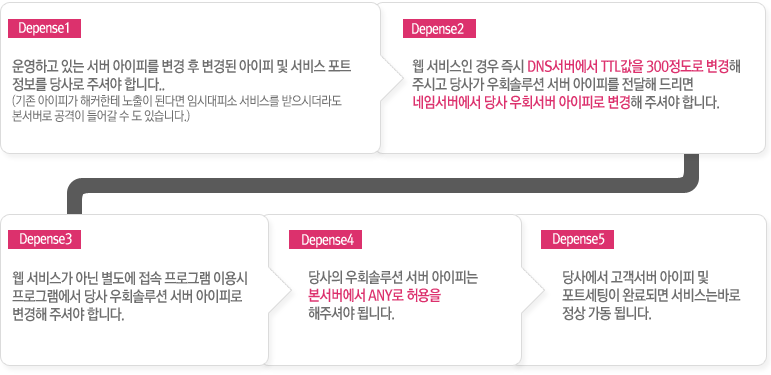
DNS와 원본 서버 설정을 확인하고, 서비스 특성에 맞게 순서대로 적용합니다. 전환 전 체크리스트까지 함께 안내합니다.
Talk to an expert